[네트워크 관리사2급] 필기 요약

Hansei Cyber Security High Schoool (2022/3/2 ~ 2025/2/10)
5개년 기출(1)
5개년 기출(2)
반드시 풀어보고 응시하러 가길 바람
롤링 클러스터 업그레이드 = 서비스 중단없이 한 노드씩 업그레이드
리피터 = 신호를 증폭
Hub = 네트워크 환경에서 여러 개의 기기를 서로 연결하는 역할을 하는 장치
스위치 = Hub랑 유사하지만 전송속도가 향상(스위치 > 허브)
Gateway = 라우터 = 네트워크와 네트워크 간의 경로(Route)를 설정하고 가장 빠른 길로 트래픽을 이끌어주는 네트워크 장비입니다.
DHCP = 동적으로 IP 할당하는 프로토콜, UDP
SSL = HTTP 에서 사용되는 암호화 방식 443포트
SSH = 원격 접속할때 암호화 22포트
tcpdump = 스니핑
재전송 = Error control = ARQ 이고 ARQ 중의 go-back-and 혹은 stop and wait , selective ARQ , Adapive ARQ
서브넷팅(Subnetting) = 서브넷팅이란 IP주소 낭비를 방지하기 위해 네트워크를 분할하여 효율적으로 사용하는 개념입니다.
멀티플렉싱 = 하나의 회선을 여러 사용자들이 동시에 채널을 나누어 사용할 수 있도록 하는 방법
DNS에서 사용될때 TTL = 데이터가 DNS 서버 캐시로부터 나오기 전에 현재 남는 시간
MAC 주소 = 48 비트
NAC = 네트워크에 접속하는 엔드포인트(PC, 스마트폰 등과 같은 네트워크에 접속하는 모든 유무선 기기)에 대해 접속 가능 여부를 확인하여 인가된 장치만이 접속할 수 있도록 제한하는 것
Ip class 사용되는 멀티캐스트 = D class
LCC , MAC 주소 계층 = 데이터링크 계층
IPv4 Address 중 네트워크 ID가 ′127′로 시작하는 주소의 용도 = 루프백 주소
하드웨어적인 이상 유무나 디스크, 메모리, CPU, 커널 등의 이상 유무를 확인할 수 있는 로그파일 \= /var/log/dmesg
로그온,파일,관리자가 사용한 감사 이벤트 등 모든 감사된 이벤트를 보여주는 로그 = 보안로그
하드웨어 메모리가 가득 차게 되면 논리적인 메모리 저장공간 역할을 수행하게 되는 파티션 = SWAP
[OSI 7 Layer](javascript:answer_check(31, 3))
| Layer | Name | Data 단위 | 장비 | 프로토콜 |
| 7 | Application | 메세지 | Gateway | HTTP, FTP, DNS, SNMP, Telnet, SMTP |
| 6 | Presentation | 메세지 | - | SSL, TLS |
| 5 | Session | 메세지 | - | NetBIOS, PPTP |
| 4 | Transport | 세그먼트(TCP), 데이터그램(UDP) | - | TCP, UDP |
| 3 | Network | 패킷 | Router | IP, ICMP, ARP, RARP, IGMP, IPX |
| 2 | Data Link | 프레임 | Bridge, Switch | PPP, ARP, Ethernet, HCLC, LAPB, PAPD |
| 1 | Physical | 비트 | Repeater, Hub | Ethernet, USB, 블루투스, IEEE802.11, RS-232C, X.21, V.21 |
OSI 7 Layer의 역할
응용 계층(Application Layer) - 인터페이스와 서비스 제공
표현 계층(Presentation Layer) - 암호/복호화, 압축, 구문 변환
세션 계층 - 프로세스 간 연결 / 대화제어, 연결 설정, 동기화
전송 계층 - 패킷 순서, 흐름, 오류 수정 (신뢰성, 정확성)
네트워크 계층 - 패킷 ‘전달’만 잘 하면 됌
데이터링크 계층 - 오류제어, 흐름제어 (point to point)
물리 계층(Physical Layer) - 물리 계층 최하위 계층으로 하드웨어같은 물리적인 매체를 통해 bits 단위로 데이터를 전송한다.
TCP & UDP
| 프로토콜 종류 | TCP | UDP |
| 연결 방식 | 연결형 | 비연결형(실시간) |
| 패킷 교환 방식 | 가상 회선 방식 | 데이터그램 방식 |
| 전송 순서 | 전송 순서 보장 | 전송 순서 변경 가능 |
| 수신 여부 확인 | 확인 | 비확인 |
| 통신 방식 | Point to Point(1:1) | N:N 통신 |
| 신뢰성 | 높음 | 낮음 |
| 속도 | 느림 | 빠름 |
| 헤더 | 복잡 | 간단 |
| 프로토콜 | FTP(20, 21), SSH(22), Telnet(23), HTTP(80), SSL(443), POP3(110) | DNS(53), DHCP(67, 68), TFTP(69), SNMP(161, 162) |
| 비고 | Sliding window, 3-way Handshaking | - |
TCP 헤더의 구성

Source Port / Destination Port : 세그먼트의 출발지와 목적지를 나타내는 필드
Sequence : 전송하는 데이터의 순서
Acknowledge : 수신이 예상하는 다음 시퀸스#
Flags : 비트 플래그이며 세그먼트의 상태
→ URG(긴급, 최우선) ACK(확인) SYN(요청) FIN(완료) RST(리셋) PSH(푸쉬)Window Size : 한번에 전송할 수 있는 데이터의 양
Checksum : 송신 중에 발생하는 오류를 검출하는 값. (값을 대조해봄)
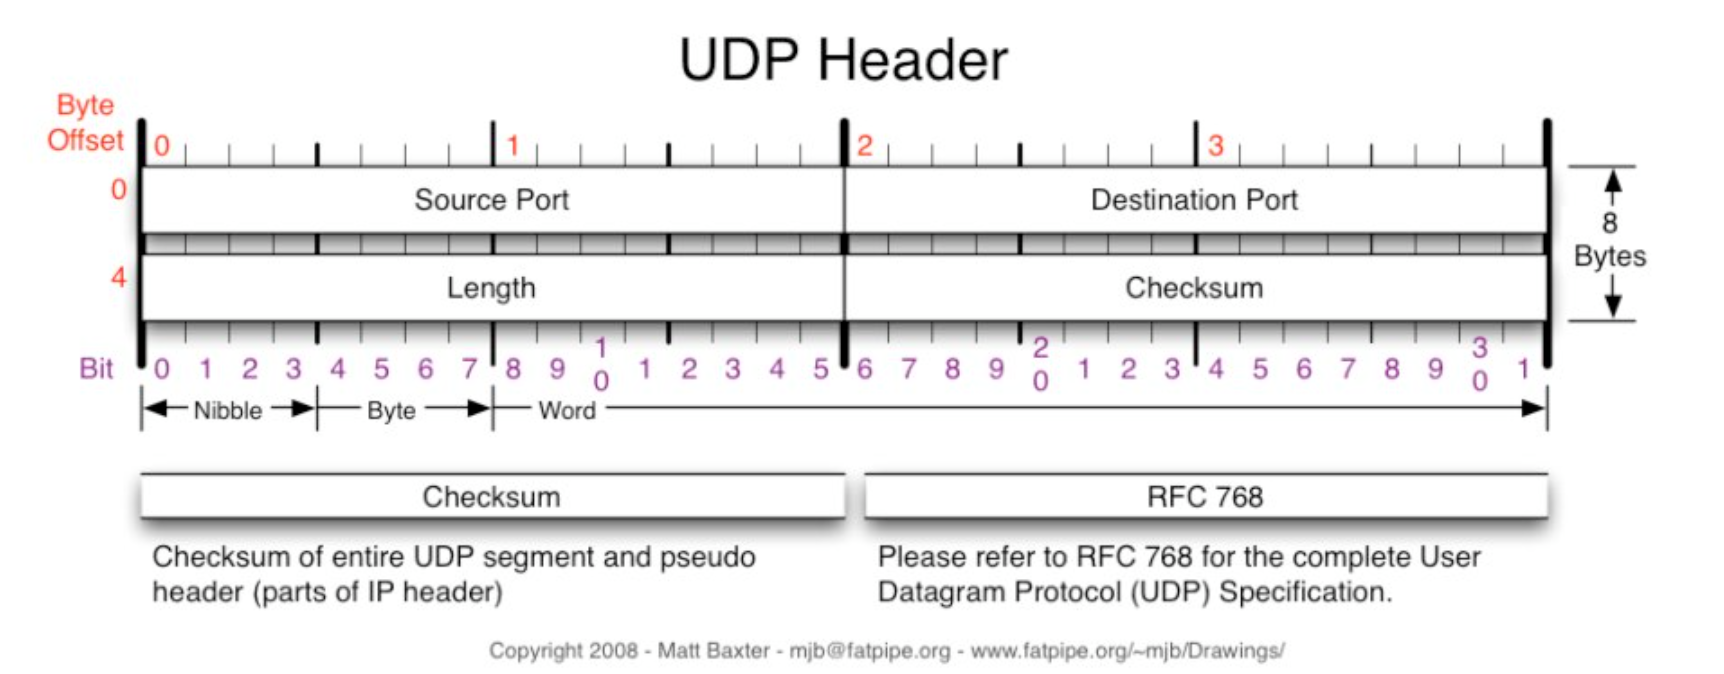
UDP 헤더 구성
TCP의 3-way Handshaking

Client - 서버로 SYN 전송
Server - Client로 SYN+ACK 전송
Client - ACK
Port 포트
| Well-known port | Registered Port | Dynamic Port |
| FTP 20, 21 | 오라클DB 1521 | 49152-65535 번까지 아무거나 사용 |
| SSH 22 | MySQL 3306 | |
| TELNET 23 | MS원격데스크탑 3389 | |
| DNS 53 | ||
| DHCP 67, 68 | ||
| TFTP 69 | ||
| HTTP 80 | ||
| HTTPS 443 |
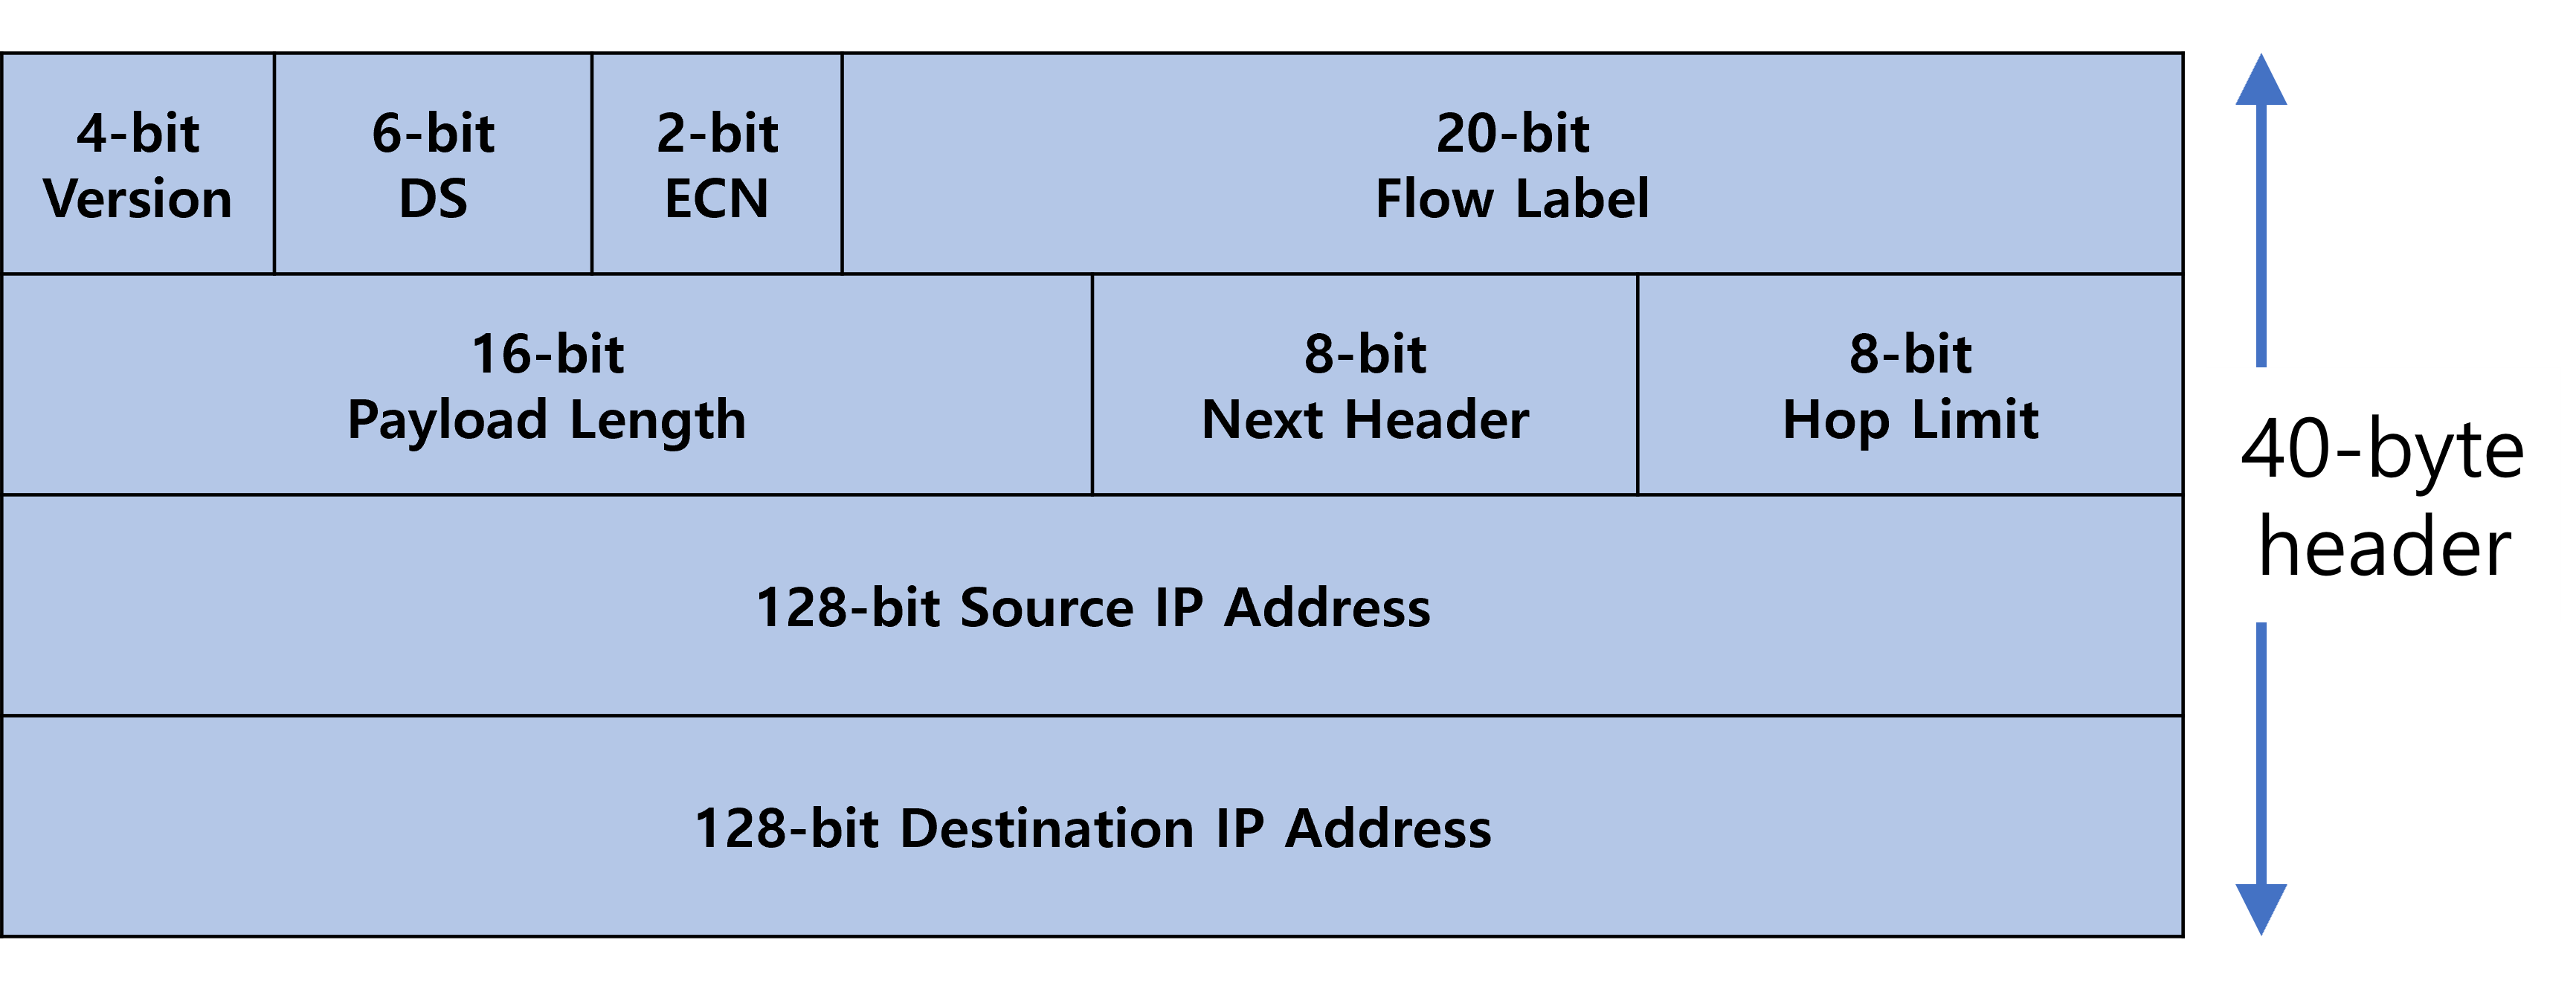
IPv6
총 128비트, 16비트씩 8부분 (IPv4의 주소공간을 4배 확장)
라우터 부담 감소, 네트워크 부하 분산
모바일IP, IPSec 사용 / 인증과 보안 강화 / 자동 주소 설정 기능
확장 헤더 -> 안정된 옵션 사용
2001:0DB8:1000:0000:0000:0000:1111:2222
\= 2001:0DB8:1000::::1111:2222
| 유니캐스트 | 애니캐스트 | 멀티캐스트 |
| 한 개 노드에 단일 목적지를 지정하는 주소 형태 | 복수개 인터페이스에 주소 부여 가능한 형태로 된 패킷은 노드 그룹들 중 하나에만 전달 | 여러 개 노드가 수신할 수 있는 특정 주소로 보내진 패킷은 그룹의 모든 노드에게 전달 |
IPv4
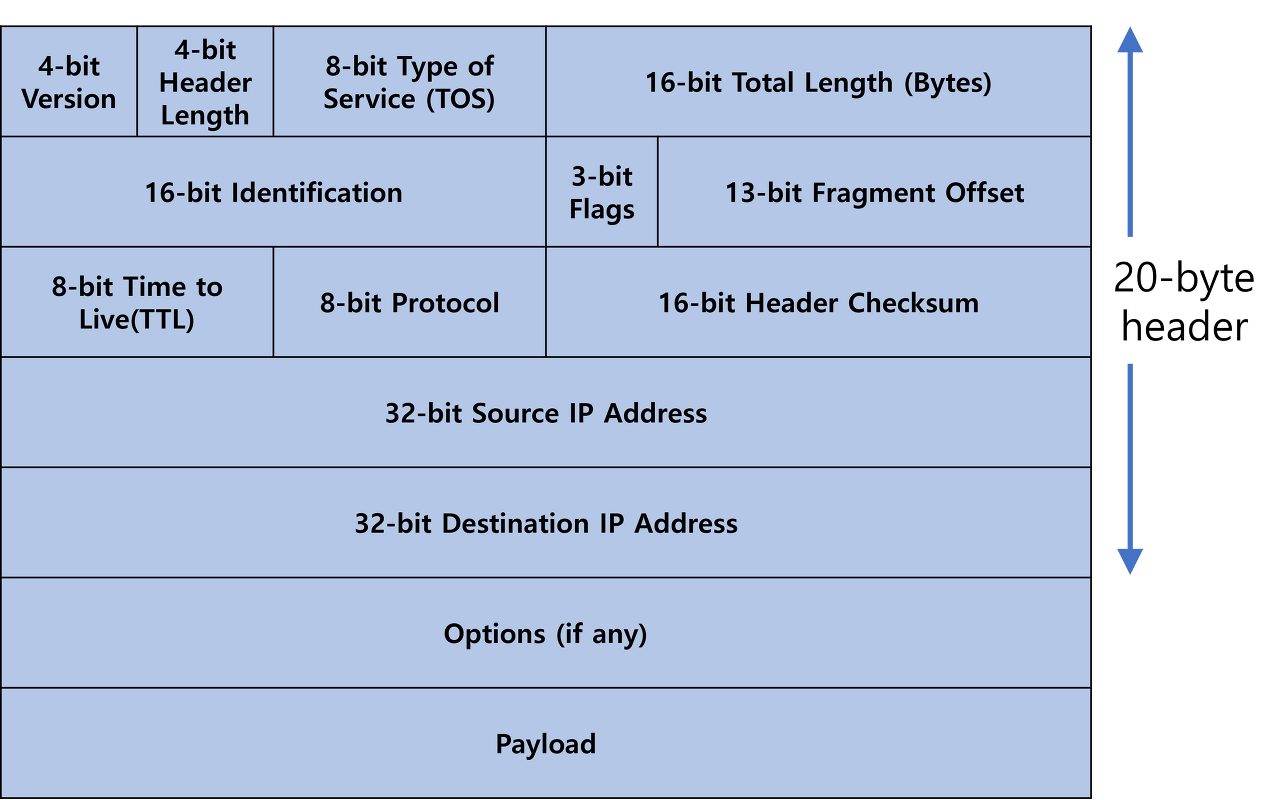
총 32비트, 8비트씩 4부분 / 10진수
네트워크 주소 + 호스트 주소
신뢰성 없이 전달만 수행.
| 유니캐스트 | 브로드캐스트 | 멀티캐스트 |
| 한 개 노드에 단일 목적지를 지정하는 주소 형태 | 로컬 랜에 붙어있는 모든 장비들에게 보내는 통신 | 여러 개 노드가 수신할 수 있는 특정 주소로 보내진 패킷은 그룹의 모든 노드에게 전달 |
IPv4 클래스
A
범위 : 0.0.0.0 ~ 126.255.255.255
시작 bit : 0
설명 : 국가나 대형 네트워크
B
범위 : 128.0.0.0 ~ 191.255.255.255
시작 bit : 10
설명 : 중대형 네트워크
C
범위 : 192.0.0.0 ~ 223.255.255.255
시작 bit : 110
설명 : 소형 네트워크
D
범위 : 224.0.0.0 ~ 239.255.255.255
시작 bit : 1110
설명 : IP 멀티캐스트
E
범위 : 240.0.0.0 ~ 247.255.255.255
시작 bit : 11110
설명 : 실험용(연구용) IP
ex-(1). 122.12.250.13 = A 클래스, 네트워크 : 122.0.0.0, 호스트 : 12.250.13
ex-(2). 129.123.22.5 = B 클래스, 네트워크 : 129.123.0.0, 호스트 : 22.5
ex-(3). 211.203.130.250 = C 클래스, 네트워크 : 211.203.130.0, 호스트 : 250
NAT (Network Address Translation)
네트워크 주소 변환(NAT)은 IP 패킷의 TCP/UDP 포트 숫자와 소스 및 목적지의 IP 주소 등을 재기록하면서 라우터를 통해 네트워크 트래픽을 주고 받는 기술이다.
패킷에 변화가 생기기 때문에 IP나 TCP/UDP의 Checksum도 다시 계산되어 재기록해야한다. 내부망에서는 사설 IP주소를 사용하여 통신하고, 외부망은 NAT을 거쳐 공인 IP 주소로 자동 변환한다.
ARP (Address Resolution Protocol)
같은 공간에서 통신하는 2계층에서 벗어나 다른 네트워크 대역에 있는 컴퓨터들과 통신을 하고 싶다면 MAC 주소를 알아내야 한다.
ARP는 IP를 통해 MAC 주소를 알아내는 역할을 하는 프로토콜이다.
ARP : IP → MAC
RARP : MAC → IP
스위치(Switch) : 스위치와 연결된 디바이스의 MAC 주소를 기록하고, 해당 주소를 사용해 어떤 디바이스가 외부 송출 패킷을 전송했는지, 전송한 패킷을 어디로 전달해야 하는 지 파악한다
ICMP (Internet Control Message Protocol)
ICMP 프로토콜은 네트워크 통신 시 운영체제로부터 오류 메세지를 알려주는 프로토콜이다. 오류가 나면 어떤 오류인지 Type과 code로 파악할 수 있다.
| Type | Name | desc |
| 0 | Echo Reply | 에코 응답 (디버깅 목적) |
| 3 | Destination Unreachable | 라우팅/데이터 전송을 못할 때 |
| 4 | Sourche Quench | 송신측 데이터 전송속도 늦춰달라는 메세지, 전송시 중간장비에 대한 혼잡상황이 발생한 경우 패킷 손실/파괴되는 경우의 메세지 |
| 5 | Redirect | 원격으로 라우팅 테이블 내 주소 변환 가능. 더 나은 Gateway가 있으면 경로 변환 요청 |
| 8 | Echo Request | 에코 요청 (디버깅 목적) |
| 11 | Time Exceeded | 시간 초과(목적지에 도달하기 전에 TTL이 0이 됌) |
| 12 | Parameter Problem | Checksum에 의한 오류검출 결과 오류 시 자료 재전송 요청 |
IGMP (Internet Group Management Protocol)
IGMP는 IPv4를 사용하는 네트워크에서 멀티캐스팅을 설정하는 데 사용되는 프로토콜이다.
멀티캐스팅이란? 특정 다수와 통신하는 것(IGMp)
여러 장치가 하나의 IP주소를 공유하여 모두 동일한 데이터를 수신할 수 있다.
TTL이 제공되는 비대칭 프로토콜.
FTP / TFTP
FTP란 File Transfer Protocol의 약자로 영어 그대로 서버와 클라이언트 사이에서 TCP/IP를 통해 파일을 송수신하기 위해 고안된 프로토콜입니다.
FTP 는 TCP
TFTP 는 UDP
SMTP (Simple Mail Transfer Protocol)
단순 이메일 송신 시 사용되는 TCP 응용 프로토콜
포트 번호 25
IMAP (Internet Access Message Protocol)
서버로부터 이메일 메세지를 관리하고 수신에 사용되는 프로토콜
서버에 메세지를 저장하고 여러가지 디바이스에 이 메일들을 동기화
포트 번호 143
POP3 (Post Office Protocl3)
이메일을 받아오는(수신) 프로토콜
서버로부터 이메일을 가져오고 가져온 메일이 확인되면 서버로부터 이메일을 삭제한다.
포트 번호 110
DHCP
동적으로 IP 할당하는 프로토콜
UDP
SNMP (Simple Network Management Protocol)
TCP/IP를 사용하는 망 관리 프로토콜(쉽게 말해 네트워크 모니터링)
UDP 데이터그램 방식 사용해서 전송
IETF RFC1157 표준 권고안
4가지 기능 수행 : GET / GET NEXT / SET / TRAP
비동기식 요청/응답 메세지 프로토콜
포트 번호 161, 162
NNTP (Network News Transfer Protocol)
인터넷 전자회의실 시스템인 뉴스그룹에서 사용하는 프로토콜입니다.
기사의 배포나 투고 접수, 뉴스 서버 간의 기사 교환에 사용됩니다
DNS (Domain Name System)
HTTP, FTP, SMTP와 달리 사용자가 직접 요청하지 않음.
웹사이트 주소를 치면 브라우저가 DNS 서버에 요청을 보낸다.
TCP와 UDP 둘 다 사용 (Default는 UDP)
포트 번호 53
Ethernet
2계층으로, 동일 네트워크 대역에 있는 친구들과 통신을 할 수 있음.
MAC 주소는 각각 기기마다 내장된 고유의 주소이다.
Window 이벤트 뷰어
윈도우는 이벤트를 감시하다가 비정상적이거나 따로 기록해야할 만한 상황이 발생하면 여러 종류의 로그들에 기록한다.
구성 : 보안 / 응용프로그램 / Setup / 시스템
PowerShell 특징
기존 DOS 명령어 사용 가능
스크립트는 콘솔에서 대화형으로 사용
스크립트는 텍스트로 구성
대소문자 구분X
윈도우 명령어
wbadmin.msc : 백업 명령어
diskmgmt.msc : 디스크 관리
hdwwiz.cpl : 하드웨어 추가 마법사
fsmgmt.msc : 파일시스템 공유 폴더 GUI
net user : 네트워크 접속 사용자
net share : 공유상태 확인
net session : 세션상태 확인
리눅스 명령어
ls : 디렉터리 내 파일 확인
cat : 화면 출력
man : 프로그램 사용법
pwd : 현재 작업중인 디렉터리 경로를 절대경로 방식으로 출력 (print working directory)
crontab : 스케쥴링 예약 명령어
-u : root 사용자가 특정 사용자의 crontab 파일을 다룰 때
-e : 내용을 작성하거나 수정할 때
-r : 내용을 삭제할 때
-l : 내용을 출력할 때
rm : 파일 또는 디렉터리 삭제
mount : 물리적 장치를 특정한 위치로 연결시켜주는 마운트 명령어
unmount : 마운트 해제
/etc/services : 리눅스의 포트번호 출력
passwd : 패스워드 설정
useradd : 유저 추가
usermod : 유저 수정 (etc /password)
userdel -r : 유저 삭제
chmod : 허가권 변경
chgrp : 그룹 변경
chage : 사용자 패스워드 만료기간 및 시간 정보 변경 (etc/shadow)
-m : 최소 의무 사용일수 지정
-M : 패스워드 최종변경일로부터 패스워드 변경 없이 사용할 수 있는 최대 일 수 지정
-W : 패스워드 만료 몇 일 전부터 사용자에게 경고 메세지 발송 설정
-I : 패스워드 만료일까지 패스워드를 바꾸지 않으면 계정이 만료되어 비활성화되는 옵션
-E : 계정만료일
chown : 허가권 변경 (root만 가능) = 리눅스일때
netstat : 네트워크 연결 상태, 인터페이스, 라우팅 테이블 정보 확인
-r : 라우팅 테이블 표시
-p : 프로토콜 및 PID, 사용중인 프로그램명을 출력(protocol)
-t : TCP 출력
-y : 모든 연결에 대한 TCP 연결 템플릿 표시
nbtstat : ip 충돌 확인
ping : 네트워크 연결 상태 (0 응답, 1 거부)
pathping : 패킷 경로 추적
free : 사용중인 메모리 , 사용 가능한 메모리 용량을 알 수 있다
프로세스 관련
kill : 프로세스 종료
nice : 프로그램 실행 시 실행 우선순위
renice : 실행중인 프로세스에 대한 nice 값 변경
pstree : 프로세스를 트리형태로 보여줌
top : 프로세스 상태를 실시간으로 보여줌 (CPU 및 메모리 사용정보 확인)
vi 명령어
dd : 줄단위 삭제 (ex. 5dd, 5줄 삭제)
x : 문자 하나 삭제
dw : 단어 삭제
리눅스 권한
-rw-r--r-- 1 root root 190 5월 19 16:40 file
- : 일반파일
rw- 소유자 / r-- 그룹 / r-- (제3자)
1 링크수
root 소유자 / root
190 바이트 / 5월 19 16:40 수정날짜 / file 수정한파일
chmod 666 file : 파일 변경 권한 부여
6 소유자 / 6 그룹 / 6 제3자
r : 4 / w : 2 / x : 1
chmod a+w file : 모두(all)에게 w(쓰기) 권한 추가
chmod ugo+w file : user와 group과 other 에게 쓰기(w) 권한 추가
chmod go=w file : group과 other에게 쓰기(w) 권한 설정
리눅스 디렉터리
bin : 주요 명령어 바이너리
boot : 부트 로더의 스태틱 파일
dev: 디바이스 파일
etc : 호스트 관련 시스템 설정 파일 (보안/환경설정/사용자정보)
home : 사용자 홈 디렉터리
lib : 주요 공유 라이브러리 및 커널 모듈
proc : 시스템 정보를 담은 가상 디렉터리
root : 루트 사용자의 홈 디렉터리
tmp : 임시 파일 디렉터리
sys : 시스템 정보를 담은 가상 디렉터리
sbin : 주요 시스템 명령어 바이너리
var : 가변 데이터
/var/log
cron : 스케쥴러 관련 로그
lastlog : 각 계정마다 마지막 로그인 등의 로그
dmesg : 시스템 부팅 시 생성된 시스템 로그
btmp : 로그인 실패 등의 로그
내장 사용자 그룹
Administrators : 관리자와 동등한 자격 (사용자계정 수정/삭제, 응용 프로그램 설치, 디스크 포맷)
Backup Operators : 컴퓨터 파일 백업/복원 (로그온, 시스템 종료, 재부팅)
Power Users : 계정 생성/삭제 (관리자에게 계정관리 권한 위임 시 사용)
Users : 응용 프로그램, 로컬 네트워크, 네트워크 프린터 사용, 로그아웃, 화면 잠금 (로컬그룹 생성/삭제 O, 시스템 설정은 X)
Guest : 임시 사용자들에게 시스템의 제한적인 기능 사용 로그온 (기본 사용과 종료)
Everyone : 시스템 접근하는 모든 사용자 계정
내장 파일 시스템
윈도우 : FAT16, FAT32, NTFS
NTFS(NT File System)
FAT32에서 안되는 디스크 관련 오류 자동 복구
FAT→NTFS 변환 가능 (반대는 불가)
대용량 디스크, 긴 파일 이름 지원
암호화로 승인된 사용자만 액세스 가능(보안성)
RAID 구축 (여러 하드디스크를 묶음)
다중시스템에서 하나만 HW 손실이 생겨도 나머지 데이터 보호
디렉터리 자동 압축 기능
파일 압축 저장 / 실시간 복구
장애 발생 시 FAT에 비해서 복구가 힘듦
FAT(File Allocation Table)
가장 단순, 최저 성능 파일 시스템
단순한 구조, 높은 신뢰성, 적은 메모리
저용량 볼륨이서 사용 시 성능 우수
보안 기능 취약
Active Directory
사용자가 마이크로스프트 IT 환경에서 업무를 수행하는 데 도움을 주는 데이터베이스이자 서비스 집합
시스템 개체 (사용자, DB, 리소스, 문서 등)를 조직적으로 관리하고 찾기 위한 도구
대규모 네트워크 사용
Window 환경에서 동일한 DB를 이용한 다양한 NW 서비스 제공
DNS, TCP/IP 지원 및 표준 프로토콜(LDAP) 지원을 포함하는 크로스 플랫폼
DNS 사용 (도메인 컨트롤러의 이름과 위치 사용을 위해)
풍부한 API 세트 제공
단순하고 계층적인 도메인 구조와 D&D 방식의 직관적인 관리
구형의 카탈로그를 통한 신속하고 유연한 조회
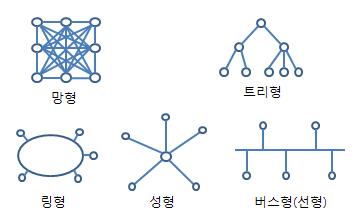
통신망 - 토폴로지 (Topology)
| 종류 | 특징 |
| 트리형 | 분산 처리 시스템을 구성. 통신 선로가 짧다 |
| 링형 | 양방향으로 접근할 수 있어 통신회선 장애에 대해 유연하고, 근거리 통신망에서 사용한다 |
| 스타형(성형) | 호스트 중심으로 된 중앙집중형, 중앙 컴퓨터 오류 시 전체 시스템 마비 |
| 망형 | 모든 단말기-단말기들이 연결되어 있고, 공중데이터 통신망 주로 사용, 노드 연결성이 높다 |
| 버스형 | 한 통신회선에 여러 단말기들을 연결. 단순한 구조, 단말기 추가삭제가 쉽지만 회선 오류 시 전체 시스템 마비 (터미네이터로 시그널 반사를 방지) |
교환망
회선 교환망 : 회선자체 교환 | 팩시밀리로 전송 | 시분할 교환방식, 공간분할 교환방식 | 연결
메세지 교환망 : 메세지단위 교환 | 축적방식으로 전송 (응답시간 느림, 실시간으로 부적합)
패킷 교환망 : 패킷 단위로 전송 | 전송에 용이 | 전송량 제어 및 속도 변환, 재전송, 블로킹 현상 X | 비연결성
| 데이터그램 방식 | 가상 회선 방식 |
| 특정 경로 없이 노드들의 트래픽 상황을 감안하여 전송 | 논리적 가상회선, 패킷이 순차적 전송 |
| 독립적인 경로 배정 | 안전성, 신뢰성, 순서보장 |
| 적은 양의 데이터 전송에 용이 | 여러 사용자가 하나의 통신회선을 공유 -> 회선 이용률이 높음 |
LAN (근거리 통신망)
근거리 고속 통신 가능
경로 설정 필요 X
확장성/재배치에 용이
오류 발생률 낮음
장비 : 라우터, 브릿지, 허브, 리피터, 스위치, 게이트웨이
CSMA/CD 방식
데이터 충돌을 막기 위해 송신 데이터가 없을 때만 통신
충돌 감지 시 멈추고 jam 신호를 전송
일정 시간 후 재전송
CSMA/CA
표준 : IEEE 802.11
용도 : wireless lan 전송 프로토콜
토폴로지 : 무선
주요원리 : 충돌회피를 위해 전송 전, 채널의 유휴여부를 확인하고, 일정시간 대기 후 전송한다. 성공여부를 확인하는 원리다.
토큰 패싱 방식
토큰이라는 제어비트를 송신하고 해당 토큰을 확보하여 통신
제어 신호가 각 노드들을 순차적으로 옮겨가며 데이터를 전송
충돌 발생 X
설치비용이 비싸고 복잡함
토큰 분실 가능성 o
| 토큰 링 | 토큰 버스 |
| 모든 노드에 물리적인 링(Topology)이 연결, 토큰이 링을 따라 순차적 전송 | 모든 노드에 버스형 토폴로지 이용, 케이블 양 끝에 신호 바인딩을 막기 위한 터미네이터 장치 사용 |
LAN 표준
| 번호 | 설명 |
| IEEE 802.1 | 상위 계층 인터페이스오 MAC Bridge |
| IEEE 802.2 | LLC (Logical Link Control) |
| IEEE 802.3 | CSMA/CD |
| IEEE 802.4 | 토큰 버스 |
| IEEE 802.5 | 토큰 링 |
| IEEE 802.6 | MAN (Metropolitan Area Network) |
| IEEE 802.7 | 광대역 LAN |
| IEEE 802.8 | 광섬유(Fiber Optic) LAN |
| IEEE 802.9 | 종합 데이터 & 음성 네트워크 |
| IEEE 802.10 | 보안 (Security) |
| IEEE 802.11 | 무선 네트워크(Wireless Network, CSMA/CA) |
WPAN
단거리 통신에 사용되는 개인용 무선 네트워크
ex) Bluetooth, Zigbee
낮은 가격, 낮은 전력
스마트홈 통신에 사용. 10m 이내의 단말기들을 무선으로 연결
SDN(Software Defined Networking)
- 라우터 및 스위치를 이용하여 네트워크 트래픽을 제어하는 기존 네트워크와는 달리 물리적인 설정을 하지 않고 가상 네트워크를 생성 및 제어하거나 소프트웨어가 포함된 기존 하드웨어 네트워크를 제어한다
에러 종류와 원인
감쇠현상
: 전송신호가 전송매체를 통과하며 신호 세기가 약해짐
(아날로그 - 증폭기 / 디지털 - 리피터)지연왜곡
: 신호전달이 주파수에 따라 속도가 달라져 신호 손상 유발잡음
에코
: 선로 상 임피던스의 변화가 있을 때, 약해진 신호가 송신 측으로 다시 돌아옴위상지터
: 연속적으로 위상이 변해 편차가 커지며 발생
에러 검출 방식
패리티 검사
: 전송되는 문자마다 +1개 패리티비트 추가하여 EVEN/ODD 검사 방식순환중복검사(CRC) = 데이터링크 계층
: 블록마다 검사용 코드를 추가하여 전송.데이터를 연속하여 전송하는 경우에는 집단 오류 검출을 위해 사용.
주로 동기식 전송에서 사용
해밍 코드 방식
: 에러 검출과 교정이 가능한 코드.자기정정부호의 하나로 비트 착오를 검출
고속 동기식 전송에서 사용
에러 수정 방식(ARQ)
Stop & Wait ARQ
:송신측의 블록 전송 후, 수신측의 응답을 기다리는 방식Go-Back N ARQ
: 송신측의 여러블록에 연속 전송 후, 수신측에게 NAK를 받으면 에러 발생한 블록 이후 모든 데이터 재전송Selective ARQ
: 송신측의 여러 블록에 연속 전송 후, 수신측에게 NAK를 받으면 에러가 발생한 블록만 선택하여 재전송Adaptive ARQ
: 전송효율을 높이기 위해 블록 길이를 동적으로 변경하여 전송
RAID
RAID 0 : 스트라이핑. 분산 저장은 되지만 손실 시 복구 X
RAID 1 : 미러링모드. 다른 디스크에 백업. 손상시 백업
RAID 2 : ECC로 복구 가능
RAID 3 : 패리티비트를 따로 두고 사용하여 복구
RAID 5 : 각자의 뱅크에 패리티비트를 둔다
라우팅 프로토콜
- 거리 벡터 알고리즘 : 라우팅 테이블을 유지할 때 목적지 거리를 라우터 수 (Hop Count)로 계산
| RIP(Routing Information Protocol) | BGP(Border Gateway Protocol) |
| 라우터 홉 수에 따라 최단 거리를 결정하는 프로토콜 | 대표적인 EGP 프로토콜 |
| 홉 수가 최대 16이므로 대규모 네트워크에는 부적합 | TCP 포트 이용 → 신뢰, 연결 지향 |
| 라우터 정보 수명이 짧아 외부 라우터와 일정시간 교신이 끊기면 정보 삭제 | 루프 발생 X |
| 가까운 호스트에게 30초마다 전체 라우팅 테이블 전송 | AS가 다른 AS들과 연결된 경우 사용 |
RIPv1 : 브로드캐스트를 이용하여 라우팅 업데이트 전송
RIPv2 : 멀티캐스트를 이용하여 라우팅 업데이트 전송
링크 상태(Link State) 알고리즘
라우터 연결 속도 기준으로 목적지 거리 계산
네트워크에 변화가 있을 때만 정보 교환
자신의 현재 상태(State)를 알려줌
자율 시스템(AS)을 위해 설계, 멀티캐스트 적용 (라우터 그룹끼리만 라우팅 가능)
사용자 경로 지정 & 복수 경로 지정 가능
알고리즘이 복잡하여 사용자가 부담
VLSM 지원 -> IP 주소 낭비 X
OSPF (Open Shortest Path First Protocol) = Dijkstra 알고리즘
최저 cost 경로를 최적 라우팅 경로로 결정
네트워크가 변경되어도 컴버전스 시간이 짧고 라우팅 루프 발생 X
AS의 네트워크를 각 Area로 나누고 Area들은 다시 Backbone으로 연결되어있는 계층 구조
DNS 레코드
| 이름 | 설명 |
| A | 호스트 이름을 IPv4 주소와 매핑 |
| AAAA | IPv6 버전 A 레코드 |
| CNAME | 별칭을 부여한 특정 도메인 주소. / 한 도메인 -> 다른 도메인으로 리디렉션 (NS가 도메인 조회 시 이 레코드를 발견하면 -> 첫 도메인 이름을 CNAME으로 대체) |
| MX | 메일을 주고 받기 위한 서비스 레코드 (우선순위대로 여러 서버에 메일을 제공하는 메세지 라우팅 제공) |
| TXT | 일반적인 텍스트 내용 기록 (String) |
| SOA | 도메인의 시작점 |
| PTR | IP 주소에 대해 도메인 명을 매핑, Reverse Zone 파일에서 사용 (역방향 조회) |
| SRV | 비슷한 TCP/IP 서비스를 제공하는 다수의 서버 위치 정보 |
| NS | 영역을 풀이할 수 있는 DNS 서버 목록 |
| UINFO | 사용자 정보 |
| MINFO | 메일박스와 메일리스트 정보 |
| HINFO | 호스트의 CPu 정보와 운영체제 정보 |
DNS 명령어
| DNS 명령어 | 설명 |
| ifconfig /displydns | DNS cache 확인 |
| ifconfig /flushdns | DNS cache 삭제 |
| ifconfig /release | IP 해제 |
| ifconfig /renew | IP 가져오기 |
| ifconfig all | 모든걸 다 보여줌 |
DNS 라운드 로빈(Round Robin)
브라우저에 해당 도메인 주소를 입력하면
-> DNS는 도메인의 정보를 조회하고
-> 여러 대의 서버 IP 리스트 중에서 라운드 로빈 형태로 랜덤하게 하나 혹은 여러 개를 선택하여 다시 사용자에게 IP를 알려준다
-> 결과적으로 다수의 사용자는 실제로는 여러 대의 웹 서버에 나뉘어 접속하게 되면서 자연스럽게 서버의 부하가 분산되는 방식이다.
IDS vs. IPS
| IDS(Intrusion Detection System) | IPS(Intrusion Prevent System |
| 침입 탐지 시스템 | 침입 방지 시스템 |
| 로그, 서명(Signiture) 기반의 패턴 매칭 | 정책, 규칙 DB 기반 비정상 행위를 실시간 탐지 (세션 기반) |
| - 오용 탐지 기법 : 새로운 유형 탐지 불가 | 비싼 장비, 오탐 현상 가능성 |
| - 비정상 탐지 기법 : 새로운 유형 탐지 가능 |
HTTP 상태 코드
100번대 : 정보 요청
200번대 : 정보 요청 성공
300번대 : 리다이렉션
400번대 : 클라이언트 오류
500번대 : 서버 오류
- 500 : 서버 내 자체 스크립트 오류 (Syntax Error)
- 501 : 클라이언트의 요청 내용 중 일부가 수행 불가능한 경우
- 502 : (Bad Gateway) 요청 자체가 틀린 경우
- 503 : (Server Unreachable) 현재 서버가 아예 사용 불가능한 경우
Linux의 init(초기화 프로세스)
| init | 설명 |
| init 0 | 시스템 종료 |
| init 1 | 단일 사용자 모드 (시스템 복구 시 사용) |
| init 2 | 다중 사용자 텍스트 모드 (NFS 사용 불가) |
| init 3 | 다중 사용자 텍스트 모드 |
| init 4 | 사용X |
| init 5 | 다중 사용자 그래픽 모드 |
| init 6 | 재부팅 모드 |
TCP/IP 프로토콜
| 계층 | 프로토콜 |
| 물리계층 | x |
| 데이터링크 계층 | Ethernet, Token Ring, FDDI, MAC, SLIP, PPD |
| 네트워크 계층 | IP, ICMP, ARP, RARP, IGMP, IPX |
| 전송 계층 | TCP, UDP |
| 세션 계층 | NetBIOS, SAP, SDP, NWLink |
| 표현 계층 | BCD 코드, EBCDIC 코드, ASII 코드, 유니코드, MPEG, JPRG, MIDI, GIF |
| 응용 계층 | HTTP, SMTP, Telnet, DNS, DHCP |